





100+ theo dõi 


 Báo cáo & Phân tích thị trường BĐS

 24HMONEY đã kiểm duyệt
Muji cúi đầu xin lỗi vì nguy cơ lộ dữ liệu 11 triệu thẻ tín dụng
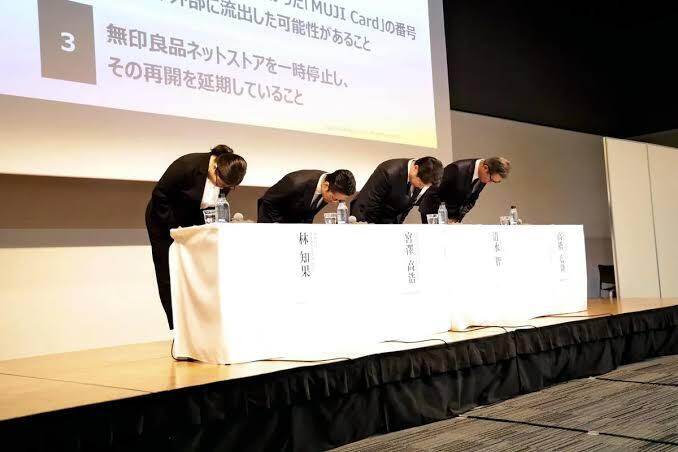
Ryohin Keikaku, công ty mẹ của thương hiệu Muji, thừa nhận số thẻ đầy đủ của khoảng 1,09 triệu thẻ tín dụng MUJI Card có thể đã rơi vào tay bên ngoài. Tại cuộc họp báo ở Tokyo, Chủ tịch Satoshi Shimizu đã cúi đầu xin lỗi khách hàng và nhận trách nhiệm về những thiếu sót trong quản lý dữ liệu.
Từ một lần xâm nhập ứng dụng đến khủng hoảng dữ liệu thẻ
Theo Credit Saison, đơn vị phát hành MUJI Card, kẻ tấn công truy cập trái phép vào hệ thống vào khoảng 1 giờ sáng ngày 29/10/2026. Ngay hôm sau, 30/10, Ryohin Keikaku công bố sự cố liên quan đến ứng dụng MUJI. Ở thời điểm đó, vụ việc được mô tả chủ yếu là rò rỉ thông tin hội viên.
Bức tranh thay đổi hoàn toàn sau thông báo thứ hai ngày 4/11. Ryohin Keikaku cho biết phạm vi ảnh hưởng đã lan sang cả người dùng cửa hàng trực tuyến MUJI Net Store, với tổng số khoảng 27,26 triệu bản ghi khách hàng. Đáng lo nhất, công ty phát hiện hệ thống vẫn còn lưu số thẻ đầy đủ của khoảng 1,09 triệu thẻ MUJI Card. Khoảng 345.000 thẻ trong số này vẫn còn hiệu lực tại thời điểm công bố.
Theo trình tự mà Credit Saison công bố, Ryohin Keikaku chỉ báo cho ngân hàng phát hành về vấn đề số thẻ vào ngày 2/11, tức bốn ngày sau vụ xâm nhập.
Tại cuộc họp báo, ông Shimizu thừa nhận một phần hệ thống có điểm yếu, cho phép bên thứ ba tiếp cận dữ liệu khi lớp bảo vệ chưa đầy đủ. Ông nói công tác quản lý dữ liệu của công ty đã bộc lộ thiếu sót và ban lãnh đạo phải nhận thức sâu sắc trách nhiệm của mình. Lời xin lỗi này cũng mở ra một câu hỏi lớn hơn: vì sao một nhà bán lẻ lại còn giữ số thẻ đầy đủ của khách hàng gần 5 năm sau khi đã thôi cần đến chúng?
Một tệp dữ liệu lẽ ra phải bị xóa
Mốc tháng 7/2021 là chìa khóa của vụ việc. Trước thời điểm đó, Ryohin Keikaku thu thập số thẻ, mã MUJI Card ID và ngày sinh của chủ thẻ để nhận diện khách hàng và cộng điểm ưu đãi riêng của Muji. Sau đó công ty chuyển sang cách xác thực khác và đặt quy định xóa dữ liệu thẻ. Tuy nhiên, tệp dữ liệu cũ vẫn nằm nguyên trong hệ thống suốt nhiều năm.
Theo MLex, Credit Saison đã đề nghị xóa số liệu này từ năm 2021. Danh sách bị lộ bao gồm cả thẻ đang dùng, thẻ đã hủy và thẻ hết hạn. Vì vậy, cả những người đã thôi là khách hàng của Muji từ lâu cũng có thể bị ảnh hưởng.
Ryohin Keikaku cho biết đang điều tra xem việc giữ lại dữ liệu không còn cần thiết là do sơ suất hay có chủ đích. Câu trả lời sẽ quyết định mức độ trách nhiệm pháp lý của công ty theo luật bảo vệ thông tin cá nhân và luật tín dụng trả góp của Nhật Bản. Về kỹ thuật, theo Xinhua, kẻ tấn công đã khai thác lỗ hổng hệ thống để xâm nhập. Chi tiết cụ thể về lỗ hổng chưa được công bố.
Muji đóng cửa hàng online, cam kết chi trả phí đổi thẻ
Phản ứng đầu tiên của Ryohin Keikaku là cô lập sự cố. Công ty đóng ngay cửa hàng trực tuyến và tạm khóa phần lớn tính năng của ứng dụng MUJI. Công ty cho biết các lỗ hổng kỹ thuật đã được vá, nhưng chưa đưa ra ngày mở lại kênh mua sắm online.
Về phía khách hàng, Muji đưa ra các cam kết sau:
- Chịu toàn bộ chi phí phát hành lại thẻ mới cho những khách hàng bị lộ số thẻ.
- Xem xét bồi thường phù hợp, dựa trên thiệt hại tài chính thực tế mà khách hàng phải gánh chịu.
- Công bố thông tin theo từng đợt khi điều tra có kết quả mới, như bản tin thứ hai ngày 4/11.
Tại Trung Quốc, bộ phận Muji địa phương ra thông báo khẳng định dữ liệu của người tiêu dùng Trung Quốc vẫn an toàn. Lý do là vụ tấn công nhắm vào ứng dụng của trụ sở chính tại Nhật Bản.
Khách hàng nên làm gì
Hiện chưa có bằng chứng cho thấy dữ liệu bị lộ đã được công bố, rao bán hay dùng để gian lận. Tuy vậy, số thẻ đầy đủ đi kèm ngày sinh và email là bộ dữ liệu rất phù hợp cho lừa đảo có chủ đích. Người dùng Muji tại Nhật Bản được khuyến cáo:
Bài học: thu thập dữ liệu thì phải biết cách xóa
Vụ việc của Muji xảy ra giữa lúc ngành bán lẻ và tiêu dùng Nhật Bản liên tiếp hứng chịu tấn công mạng. Cuối năm 2025, hãng bia Asahi thừa nhận nhóm ransomware có thể đã làm lộ dữ liệu của gần 2 triệu người. Cũng trong năm đó, vụ ransomware nhắm vào Askul, đối tác logistics của Muji, từng làm gián đoạn hoạt động bán hàng trực tuyến của chính Muji. Ngay trong ngày Muji công bố thông tin về thẻ, chuỗi nhà hàng Denny's tại Nhật cũng báo cáo khả năng rò rỉ dữ liệu khách hàng.
Tuy nhiên, điểm khác biệt của trường hợp Muji không nằm ở kỹ thuật tấn công. Điểm khác biệt nằm ở chỗ thiệt hại nặng nhất đến từ dữ liệu lẽ ra không còn tồn tại. Nếu tệp số thẻ được xóa đúng quy định từ năm 2021, vụ xâm nhập năm 2026 nhiều khả năng chỉ dừng ở mức lộ email và thông tin hội viên. Khi đó sẽ không có hơn 1 triệu số thẻ phải theo dõi hoặc phát hành lại.
Bình luận trên trang công nghệ Innovatopia (Nhật Bản) nhận định đây không chỉ là vấn đề của riêng một công ty. Theo trang này, doanh nghiệp nào cũng phải trả lời câu hỏi: quy trình loại bỏ dữ liệu có được thiết kế kỹ lưỡng như quy trình thu thập hay không.
Với các doanh nghiệp đang vận hành ứng dụng có thanh toán hoặc chương trình khách hàng thân thiết, vụ việc gợi ra một số việc cần làm:
- Kiểm kê dữ liệu tồn đọng sau mỗi lần thay đổi hệ thống. Thay cơ chế xác thực, đổi đối tác thanh toán hay bỏ một tính năng thường để lại các bảng dữ liệu không còn ai dùng.
- Biến quy định xóa thành việc được kiểm chứng. Có chính sách xóa là chưa đủ; cần có người chịu trách nhiệm, thời hạn và bằng chứng là dữ liệu đã bị xóa thật.
- Không tự lưu số thẻ đầy đủ. Nên dùng token do cổng thanh toán hoặc ngân hàng cấp để nhận diện khách hàng.
- Chặn tấn công dò mật khẩu. Cần giới hạn số lần đăng nhập, phát hiện đăng nhập bất thường và khuyến khích xác thực hai lớp.
- Tại Việt Nam, Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ 1/1/2026 cũng đặt yêu cầu chỉ thu thập và lưu trữ dữ liệu trong phạm vi cần thiết. Vụ việc của Muji cho thấy khi quy định không được thực thi đến nơi đến chốn, cái giá phải trả là lời xin lỗi trước công chúng, cửa hàng online đóng cửa và hóa đơn đổi thẻ cho hàng trăm nghìn khách hàng.
 Nhà đầu tư lưu ý


Kết nối truyền thông
cùng 24HMONEY ?
Liên hệ tư vấn ngay


Bạn muốn trở thành
VIP/Pro ?
Đăng ký ngay


