







 Báo cáo & Phân tích thị trường BĐS

 24HMONEY đã kiểm duyệt
Giả mặt người quen qua Zoom, hacker cuỗm hơn 400 triệu USD tiền mã hóa
FBI vừa thu giữ hơn 900 video webcam cùng hạ tầng phục vụ chiến dịch tấn công FaceStealer, qua đó hé lộ cách nhóm hacker khai thác trí tuệ nhân tạo và lòng tin của con người để chiếm đoạt tài sản.
Ngày 12/11, Bộ Tư pháp Mỹ (DOJ) và Cục Điều tra Liên bang Mỹ (FBI) thông báo đã triệt phá một phần hạ tầng công nghệ phục vụ chiến dịch tấn công mạng mang tên FaceStealer, bị quy cho các nhóm tin tặc có liên hệ với CHDCND Triều Tiên.
Theo kết quả điều tra, chiến dịch đã giúp những kẻ tấn công đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng, chủ yếu bằng cách giả danh người quen hoặc đối tác kinh doanh để dụ nạn nhân tham gia các cuộc họp trực tuyến. Theo FBI, các nhóm tin tặc đứng sau chiến dịch được giới an ninh mạng biết đến dưới những tên gọi như Sapphire Sleet, UNC1069, BlueNoroff, APT38 và Stardust Chollima.
Một cuộc gọi giả, hàng loạt nạn nhân thật
Theo báo cáo kỹ thuật được FBI công bố ngày 12/11, chiến dịch FaceStealer vận hành dựa trên một chuỗi lừa đảo có khả năng tự mở rộng. Quá trình thường bắt đầu khi tin tặc chiếm quyền kiểm soát tài khoản Telegram, LinkedIn, Slack hoặc Discord của một nạn nhân.
Sau khi truy cập tài khoản, chúng nghiên cứu danh sách liên hệ, lịch sử trao đổi và các mối quan hệ nghề nghiệp để lựa chọn mục tiêu tiếp theo. Hacker sau đó gửi lời mời họp trực tuyến từ chính tài khoản đã bị chiếm đoạt, khiến người nhận tưởng rằng mình đang được một đồng nghiệp, đối tác hoặc người quen liên hệ.
Nội dung lời mời thường khá tự nhiên, chẳng hạn đề nghị trao đổi công việc, thảo luận cơ hội hợp tác hoặc một thương vụ đầu tư. Để tăng tính thuyết phục, tin tặc còn sử dụng những dịch vụ đặt lịch hợp pháp như Calendly trước khi gửi đường dẫn tham gia cuộc họp.
Tuy nhiên, đường dẫn cuối cùng không dẫn đến Zoom, Microsoft Teams hoặc Google Meet thật, mà đưa nạn nhân tới một trang web giả mạo có giao diện gần giống các nền tảng này.
Khi tham gia, nạn nhân nhìn thấy hình ảnh người quen xuất hiện trên màn hình. Những hình ảnh đó thực chất là video từng được nhóm tin tặc bí mật ghi lại trong những cuộc tấn công trước.
Một số cuộc họp còn hiển thị nhiều người tham gia nhằm tạo cảm giác đây là cuộc trao đổi bình thường. Trong những trường hợp khác, tin tặc sử dụng công nghệ deepfake để giả mạo các nhân vật có ảnh hưởng trong ngành tiền mã hóa.
Sau khi cuộc họp bắt đầu, màn hình bất ngờ xuất hiện thông báo lỗi âm thanh, thường là tình huống người tham gia không thể nghe hoặc không thể phát tiếng nói. Người được cho là đồng nghiệp hoặc đối tác sẽ đề nghị nạn nhân thực hiện một số thao tác để sửa lỗi.
Các thao tác này có thể bao gồm bấm vào đường dẫn cập nhật phần mềm, chạy một tập lệnh hoặc sao chép câu lệnh vào cửa sổ điều khiển của máy tính. Thay vì khắc phục sự cố, những lệnh đó cài đặt mã độc có khả năng ghi lại thao tác bàn phím, thu thập dữ liệu trình duyệt, chụp màn hình và tạo cửa hậu để tin tặc duy trì quyền truy cập.
Khi kiểm soát được máy tính, nhóm tấn công có thể tìm kiếm ví tiền mã hóa, thông tin đăng nhập, cụm từ khôi phục ví hoặc các quyền truy cập hệ thống có giá trị.
Tin tặc không nhất thiết đánh cắp tài sản ngay sau khi xâm nhập. Theo FBI, một số vụ việc ghi nhận thời gian từ lúc máy tính bị xâm nhập đến khi tài sản bị đánh cắp kéo dài nhiều tháng, thậm chí hơn một năm.
Trong thời gian đó, nhóm tấn công có thể âm thầm theo dõi tài khoản và chờ cơ hội tiếp cận lượng tài sản lớn hơn. Sau khi chiếm quyền kiểm soát, chúng tiếp tục đánh cắp danh bạ, tài khoản mạng xã hội và video webcam của nạn nhân mới để lặp lại kịch bản với những người khác.
Nhờ đó, FaceStealer không chỉ là một phương thức lừa đảo đơn lẻ mà còn là một hệ thống tạo ra các nạn nhân tiếp theo từ chính những người đã bị xâm nhập trước đó. Theo Bộ Tư pháp Mỹ, FBI đã thu giữ hơn 900 video webcam của các nạn nhân, được nhóm hacker sử dụng để giả danh trong các cuộc tấn công tiếp theo.
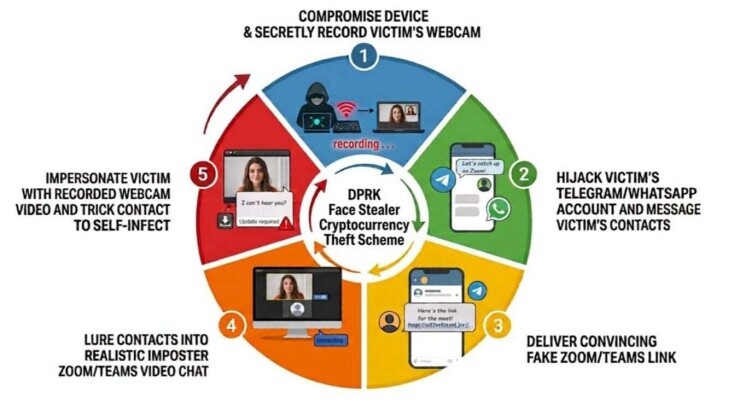
Mô tả quy trình Face Stealer đánh cắp tiền mã hóa. Ảnh: FBI
Nguy cơ đầu độc chuỗi cung ứng phần mềm của hacker
Phát hiện khiến giới chức Mỹ lo ngại không chỉ nằm ở quy mô thiệt hại hơn 400 triệu USD, mà còn ở việc FaceStealer bắt đầu được sử dụng để nhắm vào những người phát triển và duy trì phần mềm mã nguồn mở.
Theo FBI, nhóm tin tặc đã tăng cường tiếp cận các kỹ sư sở hữu quyền quản lý kho mã nguồn hoặc những thành phần phần mềm được nhiều doanh nghiệp sử dụng. Nếu xâm nhập thành công thiết bị của một nhà phát triển có quyền cập nhật thư viện phần mềm, kẻ tấn công có thể tìm cách cài mã độc vào các bản phát hành mới.
Khi đó, người dùng hoặc doanh nghiệp tải những phiên bản phần mềm bị chỉnh sửa có nguy cơ tự đưa mã độc vào hệ thống của mình mà không biết. Đây là dạng tấn công chuỗi cung ứng phần mềm, trong đó tin tặc không nhất thiết xâm nhập trực tiếp từng doanh nghiệp mà lợi dụng một nhà cung cấp hoặc thành phần công nghệ dùng chung để tiếp cận nhiều mục tiêu.
Theo Nextgov, giới điều tra Mỹ đã ghi nhận trường hợp một người duy trì thư viện phần mềm JavaScript bị lừa tham gia cuộc họp Teams giả. Thiết bị của người này bị xâm nhập, tạo điều kiện để tin tặc tìm cách đưa mã độc vào phần mềm, nhưng hoạt động đã được phát hiện và ngăn chặn trước khi lan rộng.
Các thư viện mã nguồn mở thường được sử dụng trong hàng nghìn ứng dụng, bao gồm hệ thống thanh toán, nền tảng tài chính và những dịch vụ công nghệ doanh nghiệp. Vì vậy, việc tin tặc chuyển mục tiêu từ người sở hữu tiền mã hóa sang nhà phát triển phần mềm có thể mở rộng đáng kể phạm vi ảnh hưởng của các chiến dịch tấn công.
Patrick Grandy, lãnh đạo phụ trách Văn phòng FBI tại Los Angeles, nhận định FaceStealer đặc biệt nguy hiểm vì khai thác lòng tin của con người đối với những nền tảng họp trực tuyến và các mối quan hệ cá nhân, nghề nghiệp. Theo ông, ngay cả những người có nhiều kinh nghiệm công nghệ và ý thức bảo mật cao cũng có thể trở thành nạn nhân của kiểu tấn công này.
Trong cuộc điều tra mới nhất, FBI đã phối hợp với Bộ Tư pháp Mỹ thu giữ hạ tầng điện toán đám mây phục vụ chiến dịch FaceStealer. Cơ quan này đồng thời công bố cảnh báo kỹ thuật nhằm giúp các doanh nghiệp nhận diện thủ đoạn lừa đảo và triển khai biện pháp bảo vệ hệ thống.
Tuy nhiên, việc thu giữ hạ tầng không có nghĩa toàn bộ mạng lưới tấn công đã bị triệt phá hoặc những khoản tiền bị đánh cắp đã được thu hồi. Theo Reuters, FBI xác định FaceStealer có liên quan đến nhóm Sapphire Sleet, còn vụ đánh cắp 6,34 tỷ USD tại Binance được quy cho nhóm TraderTraitor.
Hai chiến dịch có điểm tương đồng khi đều khai thác yếu tố con người, sử dụng phương thức giả mạo để tiếp cận máy tính và từ đó tìm cách chiếm đoạt tài sản kỹ thuật số. Tuy nhiên, chưa có bằng chứng công khai cho thấy FaceStealer được sử dụng trực tiếp trong vụ Binance.
 Nhà đầu tư lưu ý


Kết nối truyền thông
cùng 24HMONEY ?
Liên hệ tư vấn ngay


Bạn muốn trở thành
VIP/Pro ?
Đăng ký ngay


