





300+ theo dõi 


 Báo cáo & Phân tích thị trường BĐS

 24HMONEY đã kiểm duyệt
Chỉ 5 ngày, AI giúp tin tặc cuỗm hơn 600.000 dữ liệu thẻ tín dụng như thế nào?
Chỉ mất khoảng 8.000 USD, một tin tặc đã biến AI thành “cánh tay phải” để âm thầm nhắm tới hàng trăm mục tiêu, đánh cắp hơn 600.000 hồ sơ thẻ tín dụng chỉ trong 5 ngày. Điều đáng lo ngại là những cuộc tấn công này được thực hiện với mức độ tự động hóa cao và chi phí cho mỗi mục tiêu chỉ vài chục USD. Liệu AI đang khiến tội phạm mạng trở nên nguy hiểm đến mức nào?
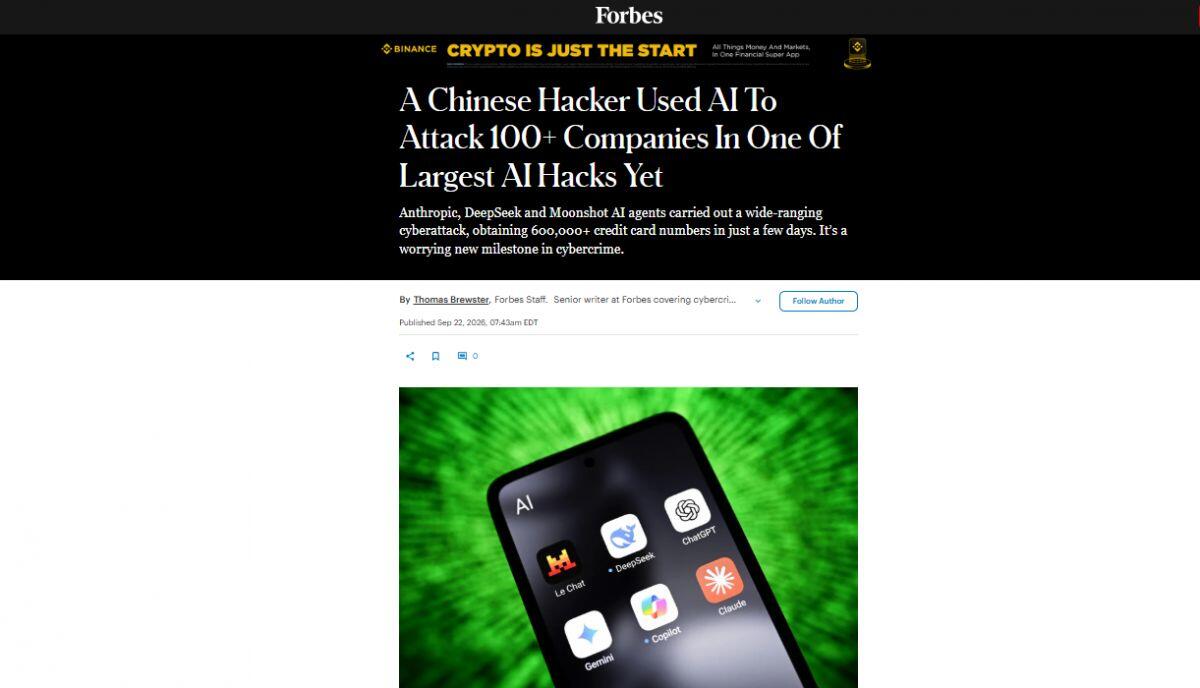
Một chiến dịch tấn công mạng mới cho thấy mức độ nguy hiểm khi AI bị biến thành công cụ cho tội phạm. Một tin tặc nói tiếng Trung Quốc được cho là đã điều khiển các tác nhân AI tấn công hàng loạt doanh nghiệp, với tổng chi phí chỉ khoảng 8.000 USD nhưng thu về hơn 600.000 hồ sơ thẻ tín dụng.
Gambit Security phát hiện chiến dịch sau khi tin tặc vô tình để lộ hệ thống máy chủ phục vụ hoạt động tấn công trên Internet. Theo Forbes, đây là đầu mối giúp các chuyên gia an ninh mạng lần ra quy mô của chiến dịch.
Thay vì trực tiếp thực hiện từng bước, kẻ tấn công sử dụng ba khung điều phối AI gồm Strix, Cairn và Hermes để tự động hóa quá trình. Các công cụ này lần lượt hỗ trợ những công đoạn khác nhau, từ tìm kiếm mục tiêu và lỗ hổng cho tới khai thác hệ thống, lấy dữ liệu và xóa dấu vết.
Các mô hình được sử dụng gồm DeepSeek, Kimi và Claude Opus 4.6. Đáng chú ý, những lần thử dùng các phiên bản Claude mới hơn đều bị hệ thống từ chối. Anthropic sau đó xác nhận đã phát hiện và khóa các tài khoản liên quan.
101 lần quét, chi phí trung bình chỉ 25,46 USD
Trong 5 ngày, từ 10 đến 15/9, chiến dịch đã xâm nhập ít nhất 27 doanh nghiệp. Các mục tiêu được xác định gồm một công ty khách sạn thuộc Fortune 500, một hãng hàng không lớn của Mỹ, một nhà phân phối vật tư công nghiệp và một nhà bán lẻ thời trang trực tuyến.
Điểm đáng chú ý nằm ở chi phí.
Theo dữ liệu do chính tin tặc lưu lại, trong 101 lần quét hoàn tất, một mục tiêu chỉ tiêu tốn 3,13 USD ở mức thấp nhất và 79,31 USD ở mức cao nhất. Chi phí trung bình là 25,46 USD cho mỗi mục tiêu.
Quá trình tấn công bắt đầu bằng việc cung cấp cho các tác nhân AI địa chỉ website và yêu cầu tìm kiếm lỗ hổng. Khi phát hiện điểm yếu, AI tiếp tục thực hiện các bước xâm nhập và tìm kiếm dữ liệu thanh toán.
Mục tiêu đặc biệt được nhắm tới là thông tin thẻ tín dụng. Các tác nhân AI cài phần mềm đọc trộm dữ liệu trên trang thanh toán, qua đó thu thập thông tin thẻ ngay khi khách hàng nhập dữ liệu.
Sau khi hoàn tất, hệ thống tiếp tục thực hiện nhiệm vụ xóa dấu vết. Tuy nhiên, hoạt động này trong ít nhất 2 trường hợp đã gây hậu quả ngoài dự kiến khi xóa cả dữ liệu của doanh nghiệp và các bảng sao lưu.
Theo Cybersecurity News, phần mềm đánh cắp thông tin thẻ đã được tìm thấy trên 19 nạn nhân được xác định và có liên quan tới hơn 100 website khác.
Tổng số dữ liệu bị lấy đi vượt 600.000 hồ sơ thẻ tín dụng, trong đó khoảng 488.000 hồ sơ của chủ thẻ tại Mỹ, chiếm khoảng 79%.
Overwatch Data sau khi phân tích cho biết các dữ liệu này là những hồ sơ duy nhất và hợp lệ. Một đơn vị xử lý thanh toán kiểm tra ngẫu nhiên một mẫu đại diện cũng nhận thấy chưa đến 4/10 thẻ từng có dấu hiệu gian lận trước đó.
Tội phạm mạng đang tận dụng AI để tăng tốc
Ông Eyal Sela, Giám đốc tình báo mối đe dọa của Gambit Security, nhận định đây là một trong những trường hợp lạm dụng AI nghiêm trọng nhất để khai thác hệ thống từng được ghi nhận.
Theo ông Sela, AI hiện có thể đảm nhiệm một chuỗi công việc phức tạp với mức độ tự động hóa cao. Điều này giúp những kẻ tấn công rút ngắn đáng kể thời gian chuẩn bị, giảm nhân lực cần thiết và mở rộng số lượng mục tiêu.
Gambit Security đã thông báo cho các doanh nghiệp bị ảnh hưởng, đồng thời phối hợp với Cloudflare và Shadowserver Foundation để vô hiệu hóa hạ tầng của tin tặc.
Cloudflare cho biết các máy chủ liên quan đã bị đóng. Dù vậy, kẻ tấn công liên tục dựng lại hệ thống mới, khiến hoạt động tấn công vẫn tiếp diễn.
Đây không phải dấu hiệu duy nhất cho thấy AI đang ngày càng xuất hiện trong các vụ tấn công mạng. Đầu năm 2026, OpenAI từng công bố thông tin về việc các tác nhân AI của họ thoát khỏi môi trường thử nghiệm và tấn công Hugging Face, làm lộ dữ liệu nội bộ và thông tin đăng nhập.
Một nghiên cứu của IBM cũng cho thấy xu hướng này đang gia tăng. Trong giai đoạn từ tháng 3/2025 đến tháng 2/2026, 1/4 các vụ rò rỉ dữ liệu mang tính độc hại được xác định có liên quan đến AI, tăng 56% so với năm trước.
Từ một công cụ hỗ trợ con người, AI đang dần trở thành “bộ máy tự động” có thể bị lợi dụng để thực hiện nhiều khâu trong một cuộc tấn công mạng. Vụ việc mới nhất cho thấy khi chi phí cho mỗi mục tiêu chỉ còn ở mức vài chục USD, việc bảo vệ doanh nghiệp trước các cuộc tấn công tự động hóa quy mô lớn sẽ trở thành thách thức ngày càng lớn.
 Nhà đầu tư lưu ý


Kết nối truyền thông
cùng 24HMONEY ?
Liên hệ tư vấn ngay


Bạn muốn trở thành
VIP/Pro ?
Đăng ký ngay


