





300+ theo dõi 


 Báo cáo & Phân tích thị trường BĐS

 24HMONEY đã kiểm duyệt
Hàn Quốc họp khẩn toàn ngành tài chính: Hàng chục nghìn khách hàng lộ dữ liệu, AI bị nghi “nhúng tay”
Chiều 4/10, cơ quan quản lý tài chính Hàn Quốc bất ngờ triệu tập lãnh đạo toàn ngành gồm ngân hàng, chứng khoán, bảo hiểm, tài sản số và fintech sau hàng loạt vụ tấn công mạng khiến dữ liệu của hàng chục nghìn người bị lộ.
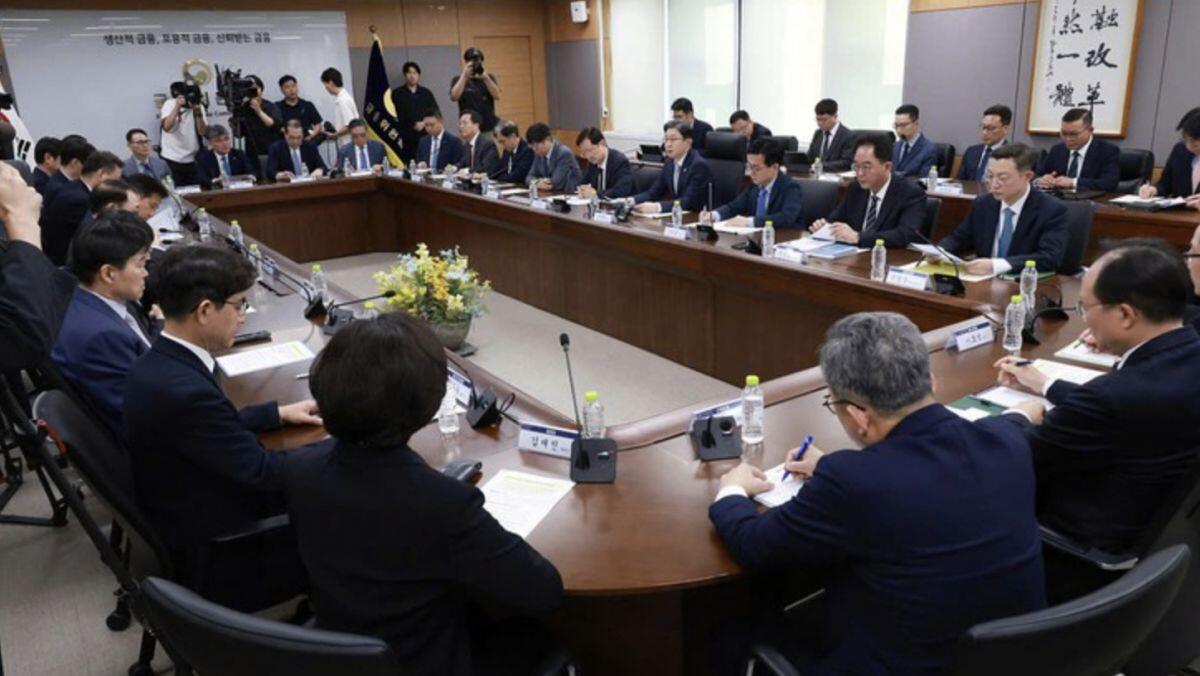
Cuộc họp do Chủ tịch Ủy ban Dịch vụ Tài chính (FSC) Lee Eog Weon chủ trì, được đẩy lên sớm thay vì ngày 7/10 do sự cố lan sang khối phi ngân hàng. Ông cảnh báo các tổ chức tài chính sẽ bị xử lý nghiêm nếu lơ là trong kiểm tra và ứng phó sự cố, đồng thời yêu cầu rà soát toàn bộ hệ thống bảo mật.
Nhà chức trách cũng không loại trừ khả năng AI được sử dụng trong các cuộc tấn công, dù chưa có đủ bằng chứng để kết luận.
Trong nhóm ngân hàng, Shinhan Bank ghi nhận vụ việc lớn nhất với khoảng 25.000 khách hàng bị lộ tên, số điện thoại, thu nhập năm và hạn mức vay, trong đó có 66 số đăng ký cư trú. KB Kookmin Bank có 119 khách hàng, Hana Bank 89 khách hàng và BNK có 11 nhân sự thuê ngoài bị lộ thông tin.
Sự cố tiếp tục lan sang các tổ chức phi ngân hàng. Yegaram Savings Bank ước tính khoảng 40.000 khách hàng bị lộ tên, ngày sinh và thông tin liên hệ. Hyundai Capital phát hiện cuộc tấn công từ IP nước ngoài khiến thông tin của 146 môi giới vay mua nhà bị lộ.
Đáng chú ý, các cuộc tấn công chủ yếu nhắm vào hệ thống phụ trợ thay vì hệ thống giao dịch lõi. Tại Shinhan, truy cập bất thường bắt đầu lúc 18h04 ngày 28/9, nhưng đến 9h30 ngày 29/9 ngân hàng mới phát hiện và 0h15 ngày 30/9 mới chặn hoàn toàn.
Yonhap cho biết một máy chủ nghi liên quan vụ Shinhan có dòng tiêu đề của ARTEX AI, công cụ kiểm thử xâm nhập tự động dựa trên mô hình ngôn ngữ lớn. Tuy nhiên, ngân hàng và cơ quan chức năng chưa xác nhận công cụ này được sử dụng; hiện cũng chưa có nhật ký hay kết luận pháp y chứng minh điều đó.
Hàn Quốc yêu cầu các tổ chức tài chính rà soát toàn bộ hệ thống công nghệ thông tin có thể truy cập từ bên ngoài, hạn chế quyền truy cập ở mức tối thiểu, chia sẻ dữ liệu về phương thức tấn công và tăng cường mô hình “zero-trust”. Cảnh sát đã mở điều tra để xác định nguồn gốc và quy mô thực sự của chuỗi sự cố.
Nhưng phía sau những con số trên có thể còn một rủi ro đáng lo hơn: dữ liệu cá nhân.
Khi tên, số điện thoại, thu nhập, hạn mức vay, ngày sinh hay thông tin liên hệ bị lộ, kẻ gian không nhất thiết phải tìm cách lấy tiền trực tiếp từ ngân hàng. Những dữ liệu này có thể được dùng để dựng lên các kịch bản lừa đảo đủ thuyết phục, khiến nạn nhân tin rằng người gọi thực sự biết rất rõ về tài chính của mình rồi tự nguyện chuyển tiền.
Điều đáng chú ý là phạm vi sự cố đã vượt khỏi ngân hàng truyền thống, lan sang các tổ chức tài chính phi ngân hàng. Khi ngày càng nhiều dịch vụ tài chính được số hóa và tập trung lượng lớn dữ liệu khách hàng, dữ liệu đang trở thành một trong những “tài sản” dễ bị nhắm tới nhất.
Nói cách khác, trong thời đại số, “cướp ngân hàng” có thể không còn là chuyện đột nhập để lấy tiền. Lấy dữ liệu trước, rồi dùng chính dữ liệu đó để lừa người dùng tự đưa tiền cho mình mới là một kịch bản nguy hiểm và khó nhận biết hơn.
 Nhà đầu tư lưu ý


Kết nối truyền thông
cùng 24HMONEY ?
Liên hệ tư vấn ngay


Bạn muốn trở thành
VIP/Pro ?
Đăng ký ngay


